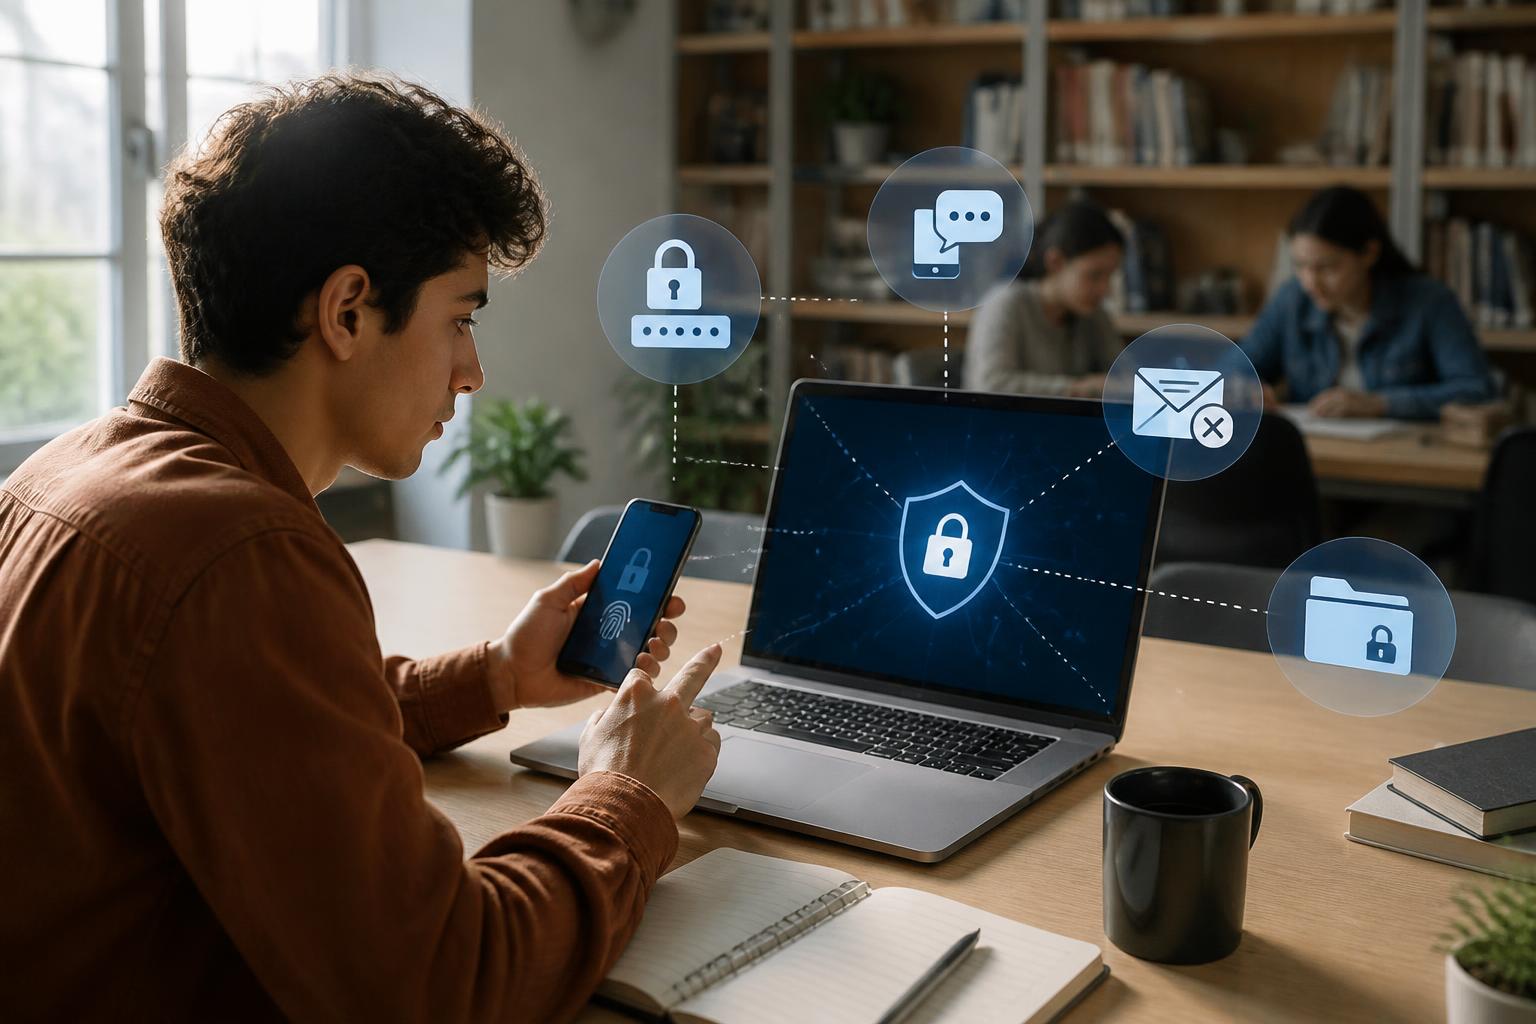
Media sosial membantu mahasiswa membangun jejaring, mengikuti informasi kampus, dan berbagi aktivitas sehari-hari. Namun, profil yang terlalu terbuka juga dapat memudahkan penipu menyusun rekayasa sosial, menyamar sebagai orang lain, atau mengambil alih akun. Karena itu, keamanan media sosial mahasiswa tidak cukup hanya dengan membuat kata sandi. Pengaturan profil, tag, pesan masuk, aplikasi yang terhubung, dan kebiasaan saat menerima tautan perlu diperiksa secara berkala.
Panduan berikut dapat diterapkan pada berbagai platform. Nama menu dan pilihan privasi bisa berbeda atau berubah, tetapi prinsip perlindungannya tetap sama.
Mengapa mahasiswa perlu memperhatikan keamanan akun?
Akun media sosial sering berisi informasi yang tampak sepele, seperti nama lengkap, kampus, jurusan, tanggal lahir, alamat, lokasi rutin, hingga daftar teman. Jika dikumpulkan, informasi tersebut dapat membantu pihak tidak bertanggung jawab menyusun pesan yang terlihat meyakinkan.
Penipu dapat berpura-pura menjadi teman, dosen, organisasi kampus, atau layanan tertentu. Mereka mungkin meminta kode akses, uang, data pribadi, atau tindakan segera. Akun yang berhasil diambil alih juga dapat digunakan untuk mengirim tautan berbahaya dan menipu kontak pemilik akun.
Langkah utama meningkatkan keamanan media sosial mahasiswa
1. Gunakan kata sandi yang unik
Buat kata sandi berbeda untuk setiap akun penting. Jika satu kata sandi digunakan di beberapa layanan dan kemudian bocor, akun lain dapat ikut terancam. Hindari informasi yang mudah ditebak dari profil, seperti nama, tanggal lahir, nama kampus, atau kombinasi yang terlalu umum.
Perubahan kata sandi perlu dilakukan terutama ketika ada tanda akses tidak sah atau ketika kata sandi mungkin telah diketahui orang lain. Jangan membagikan kata sandi melalui pesan, termasuk kepada orang yang mengaku sebagai petugas dukungan.
2. Aktifkan autentikasi dua langkah
Autentikasi dua langkah menambahkan faktor verifikasi selain kata sandi. Dengan perlindungan ini, orang yang mengetahui kata sandi tetap membutuhkan langkah verifikasi tambahan untuk masuk. Fitur ini membantu mengurangi risiko akses tidak sah ketika kata sandi telah bocor.
Aktifkan fitur tersebut melalui pengaturan keamanan akun dan ikuti metode verifikasi yang tersedia. Simpan informasi pemulihan secara aman. Kode verifikasi tidak boleh diberikan kepada siapa pun yang memintanya melalui pesan atau panggilan yang tidak dapat diverifikasi.
3. Batasi informasi pada profil
Tinjau kembali informasi yang terlihat oleh publik. Tidak semua orang perlu mengetahui alamat, tanggal lahir lengkap, lokasi rutin, rencana perjalanan, atau detail pribadi lainnya. Informasi yang terlalu terbuka dapat membantu penipu membuat pesan yang lebih personal dan meyakinkan.
Gunakan tingkat privasi yang sesuai dengan kebutuhan. Mahasiswa yang memakai media sosial untuk organisasi, portofolio, atau kegiatan akademik tetap dapat menampilkan informasi profesional tanpa membuka data pribadi secara berlebihan.
4. Batasi koneksi dan pengikut
Pertimbangkan untuk menerima permintaan pertemanan atau mengikuti akun yang benar-benar dikenal. Akun palsu dapat terlihat meyakinkan karena memiliki foto, unggahan, atau teman bersama. Koneksi bersama bukan bukti bahwa sebuah akun aman.
Sebelum menerima permintaan, periksa apakah identitas, aktivitas, dan konteks akun tersebut masuk akal. Jika sebuah akun baru langsung meminta data, uang, kode akses, atau mengarahkan ke tautan tertentu, perlakukan sebagai tanda bahaya.
Atur tag, sebutan, dan visibilitas unggahan
Fitur penandaan dan penyebutan dapat membuat nama akun muncul dalam unggahan yang tidak diinginkan. Selain mengganggu privasi, unggahan tersebut dapat membawa konteks, tautan, atau promosi yang menyesatkan.
Jika tersedia, batasi siapa yang dapat menandai atau menyebut akun. Aktifkan pemeriksaan atau persetujuan sebelum tag tampil di profil. Tinjau juga siapa yang dapat melihat unggahan yang menandai akun, serta hapus tag yang tidak relevan atau mencurigakan.
Pengaturan ini perlu ditinjau kembali secara berkala karena platform dapat mengubah pilihan privasi dan keamanan. Jangan menganggap pengaturan yang pernah dipilih akan selalu tetap sama.
Saring pesan masuk dan kenali phishing
Pesan media sosial yang meminta data pribadi, kode akses, uang, atau tindakan segera harus diperlakukan sebagai potensi phishing. Tekanan seperti “segera”, “akun akan ditutup”, atau “jangan beri tahu siapa pun” merupakan alasan untuk berhenti dan memeriksa ulang.
Jangan membuka tautan atau mengirim informasi sebelum memastikan identitas pengirim. Verifikasi melalui kanal resmi atau cara lain yang sudah dikenal, bukan melalui nomor, akun, atau tautan yang tercantum dalam pesan tersebut.
Gunakan fitur penyaringan pesan untuk membatasi permintaan dari akun yang tidak dikenal. Pesan mencurigakan dapat diabaikan, dilaporkan, atau diblokir. Ingat bahwa penipu dapat menyamar sebagai teman yang akunnya telah diretas, sehingga permintaan yang tidak biasa tetap perlu diverifikasi.
Periksa aplikasi pihak ketiga
Berbagai aplikasi atau layanan dapat meminta akses ke akun media sosial. Tinjau daftar aplikasi pihak ketiga yang terhubung melalui pengaturan akun. Cabut akses yang tidak lagi diperlukan, tidak dikenali, atau tidak sesuai dengan aktivitas saat ini.
Pemeriksaan ini penting karena akses yang dibiarkan dapat memberikan izin lebih luas daripada yang disadari pengguna. Setelah mencabut akses, tinjau kembali keamanan akun dan pertimbangkan untuk mengganti kata sandi jika ada aktivitas yang terasa tidak wajar.
Kenali tanda akun mungkin diretas
Beberapa tanda yang perlu diperhatikan antara lain:
- Kata sandi atau nama pengguna berubah tanpa dilakukan sendiri.
- Ada pemberitahuan login dari perangkat atau lokasi yang tidak dikenal.
- Muncul pesan, unggahan, atau aktivitas lain yang tidak dibuat oleh pemilik akun.
- Informasi pemulihan berubah tanpa persetujuan.
Satu tanda belum tentu membuktikan akun telah diretas, tetapi perubahan yang tidak dikenal perlu segera diperiksa melalui pengaturan keamanan dan kanal pemulihan resmi platform.
Yang harus dilakukan setelah akun berhasil diambil kembali
Jika akun diduga diretas, bertindak cepat dapat mengurangi dampaknya. Gunakan langkah berikut:
- Ganti kata sandi dengan kata sandi baru yang unik.
- Keluarkan semua perangkat atau sesi yang tidak dikenal.
- Periksa kembali informasi pemulihan dan pastikan tidak ada perubahan yang tidak sah.
- Tinjau pesan, unggahan, dan aktivitas terbaru untuk menemukan tindakan mencurigakan.
- Periksa aplikasi pihak ketiga dan cabut akses yang tidak diperlukan.
- Beri tahu kontak bahwa akun sempat bermasalah agar mereka tidak mengikuti tautan atau permintaan palsu.
- Aktifkan atau pastikan kembali autentikasi dua langkah.
Jika tidak dapat masuk, gunakan proses pemulihan resmi yang disediakan platform. Hindari orang atau layanan tidak dikenal yang menjanjikan pemulihan akun dengan meminta kata sandi, kode verifikasi, atau pembayaran.
Buat pemeriksaan keamanan sebagai kebiasaan
Keamanan media sosial mahasiswa akan lebih kuat jika menjadi kebiasaan, bukan tindakan sekali saja. Luangkan waktu secara berkala untuk meninjau privasi profil, daftar pengikut, tag, pesan masuk, sesi aktif, aplikasi pihak ketiga, dan metode pemulihan.
Prinsip sederhananya adalah membagikan informasi secukupnya, membatasi akses, memeriksa permintaan yang mendesak, dan tidak memberikan kode keamanan kepada siapa pun. Dengan langkah tersebut, mahasiswa dapat tetap aktif di media sosial sekaligus mengurangi risiko penipuan, penyamaran, paparan data pribadi, dan pengambilalihan akun.
Leave a Reply