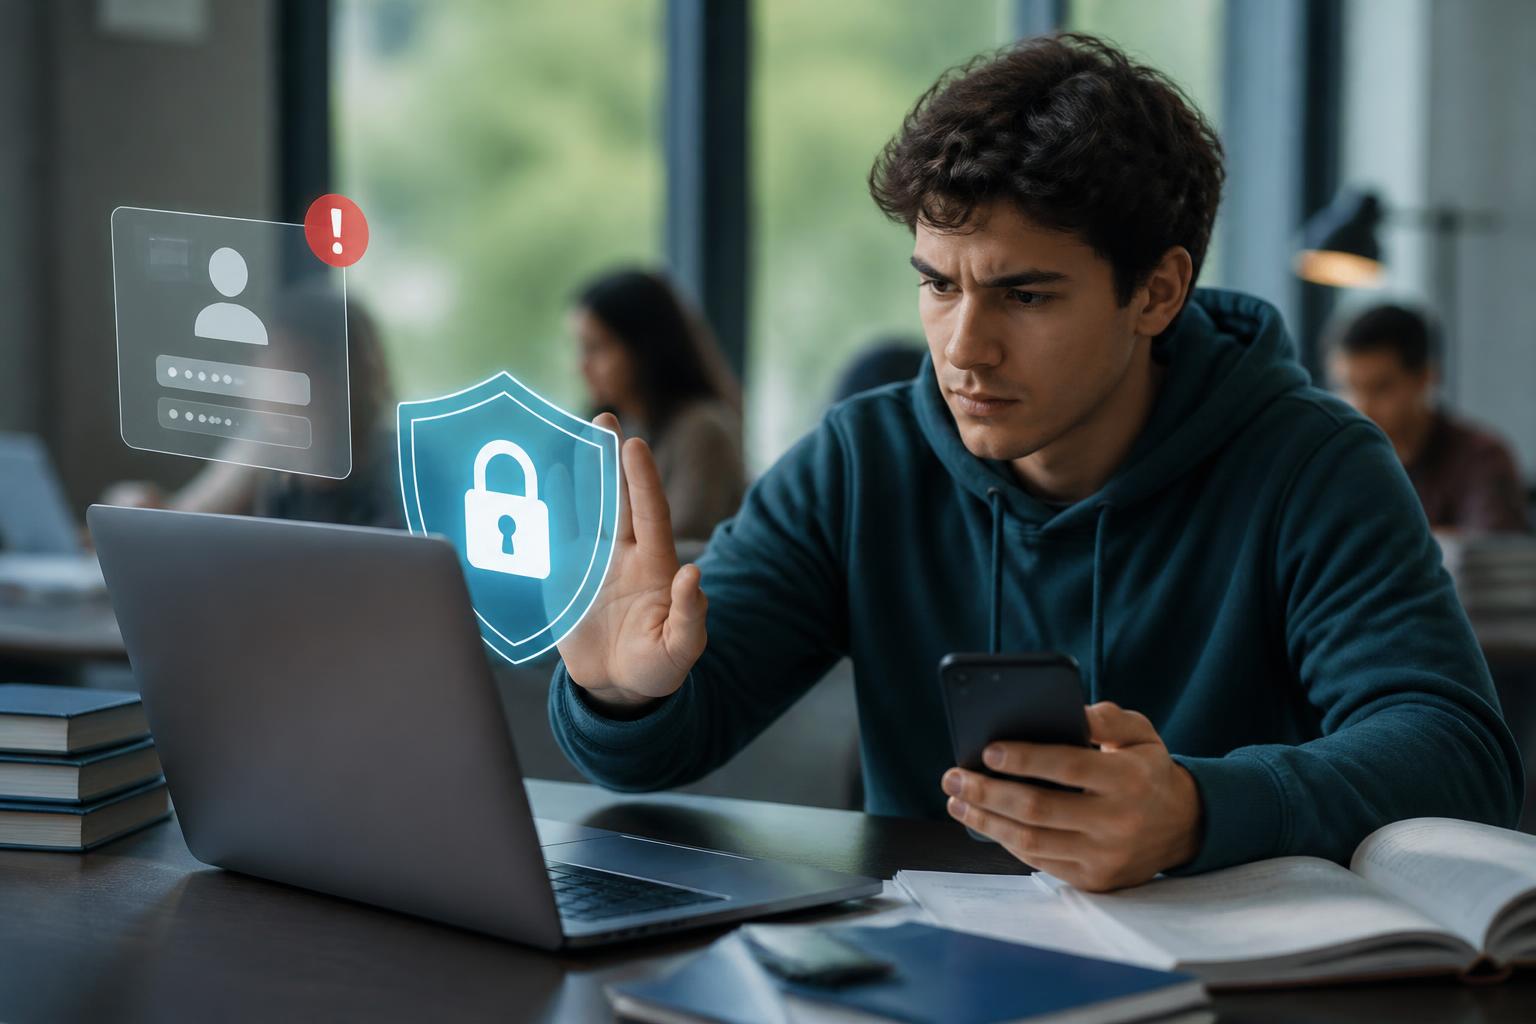
Kode verifikasi sekali pakai atau one-time password (OTP) membantu melindungi akun email, akademik, perbankan, dan layanan digital mahasiswa. Namun, lapisan keamanan ini dapat dilewati apabila kode tersebut diberikan kepada penipu. Karena itu, memahami keamanan kode verifikasi akun mahasiswa penting dilakukan sebelum Anda menyetujui login atau membagikan informasi apa pun.
Penipu dapat mengaku sebagai admin kampus, petugas dukungan teknis, bank, atau penyedia layanan. Mereka mungkin mengatakan bahwa akun sedang bermasalah dan meminta kode yang baru saja diterima. Padahal, kode tersebut bisa saja digunakan untuk masuk ke akun Anda. Prinsip utamanya sederhana: jangan pernah membagikan OTP, kode autentikasi dua faktor, atau persetujuan login kepada orang lain.
Apa fungsi kode verifikasi pada akun mahasiswa?
Autentikasi multifaktor menambahkan faktor verifikasi selain kata sandi. Faktor tersebut dapat berupa kode sekali pakai melalui pesan, kode dari aplikasi autentikator, persetujuan login pada perangkat, atau kunci keamanan. Dengan mekanisme ini, seseorang yang mengetahui kata sandi tetap membutuhkan faktor tambahan untuk masuk.
Meski demikian, kode verifikasi bukan informasi yang boleh diberikan kepada pihak lain. Saat Anda membagikannya, penipu dapat menggunakan kode itu seolah-olah mereka adalah pemilik akun. Hal yang sama berlaku untuk tombol Approve, Allow, atau persetujuan login yang muncul di perangkat.
Bedakan kode login yang sah dan permintaan OTP palsu
Saat Anda memang sedang login
Jika Anda sendiri baru membuka layanan resmi, memasukkan kata sandi, lalu menerima kode verifikasi, kemunculan kode tersebut sesuai dengan tindakan yang sedang dilakukan. Masukkan kode hanya pada halaman atau aplikasi resmi yang Anda buka secara langsung. Jangan meneruskannya melalui telepon, pesan singkat, atau aplikasi percakapan.
Saat Anda tidak sedang mencoba login
Kode yang tiba-tiba masuk ketika Anda tidak melakukan login perlu dianggap sebagai tanda peringatan. Bisa jadi seseorang sedang mencoba menggunakan kata sandi Anda atau memulai proses masuk ke akun. Jangan memberikan kode, jangan menyetujui permintaan, dan jangan mengeklik tautan dalam pesan tersebut.
Alih-alih mengikuti instruksi dalam pesan, buka layanan melalui aplikasi resmi atau alamat yang biasa Anda gunakan. Setelah itu, periksa aktivitas akun dan ubah kata sandi jika terdapat tanda-tanda kredensial telah diketahui pihak lain.
Langkah melindungi keamanan kode verifikasi akun mahasiswa
- Hentikan komunikasi dengan peminta kode. Admin kampus, dukungan teknis, bank, atau penyedia layanan yang sah tidak memerlukan Anda menyebutkan OTP untuk membantu mengamankan akun.
- Jangan mengeklik tautan yang mendesak. Pesan phishing sering mendorong penerima bertindak cepat, membuka tautan, atau memberikan informasi rahasia. Gunakan aplikasi atau kanal resmi secara mandiri.
- Periksa aktivitas login. Tinjau perangkat, sesi, waktu, browser, aplikasi, dan konteks akses yang tercatat pada akun.
- Keluarkan perangkat atau sesi yang tidak dikenali. Tindakan ini membantu menghentikan akses yang masih aktif.
- Ganti kata sandi bila ada indikasi kompromi. Jika Anda pernah memberikan kata sandi kepada penipu atau memasukkannya pada halaman mencurigakan, segera ubah dengan kata sandi yang panjang dan unik.
- Aktifkan autentikasi multifaktor. Gunakan metode tambahan seperti aplikasi autentikator atau kunci keamanan bila tersedia.
- Laporkan kejadian. Hubungi pengelola akun, unit teknologi informasi kampus, atau penyedia layanan melalui kanal resmi, bukan nomor atau tautan yang diberikan oleh pengirim pesan.
Cara memeriksa akses akun Google dan Microsoft
Akun Google
Untuk akun Google, tinjau perangkat dan sesi yang baru-baru ini memiliki akses ke akun. Periksa apakah perangkat, waktu, dan aktivitasnya sesuai dengan penggunaan Anda. Jika menemukan perangkat atau sesi yang tidak dikenali, keluarkan akses tersebut, ganti kata sandi, dan pastikan autentikasi multifaktor aktif.
Akun Microsoft
Pada akun Microsoft, gunakan halaman Recent activity atau My Sign-ins untuk memeriksa aktivitas masuk. Informasi yang dapat membantu pemeriksaan meliputi perangkat, lokasi perkiraan, waktu, browser, dan aplikasi yang digunakan. Bila ada aktivitas yang tidak Anda kenali, ikuti langkah pengamanan akun yang tersedia dan ubah kata sandi jika diperlukan.
Jangan langsung menyimpulkan dari lokasi login
Lokasi yang terlihat asing tidak selalu berarti akun telah dibobol. Jaringan seluler atau alamat IP dapat menunjukkan lokasi yang berbeda dari tempat Anda berada. Karena itu, jangan menilai hanya berdasarkan lokasi.
Bandingkan lokasi tersebut dengan perangkat, sistem operasi, browser, aplikasi, waktu, dan konteks login. Misalnya, akses dari ponsel atau jaringan tertentu dapat tercatat dengan lokasi perkiraan yang tidak persis. Namun, kombinasi perangkat baru, waktu yang tidak masuk akal, aplikasi asing, dan aktivitas yang tidak Anda lakukan patut ditindaklanjuti.
Jika sudah telanjur memberikan kode atau kata sandi
Segera amankan akun melalui aplikasi atau kanal resmi. Ganti kata sandi dengan kombinasi yang panjang dan unik, lalu aktifkan autentikasi multifaktor. Periksa sesi dan perangkat yang memiliki akses, kemudian keluarkan akses yang tidak dikenal.
Jika kata sandi yang sama digunakan pada layanan lain, ubah juga di layanan tersebut. Jangan menunggu sampai muncul kerugian atau perubahan akun. Sampaikan kejadian kepada pengelola akun kampus dan penyedia layanan agar mereka dapat membantu memeriksa aktivitas mencurigakan.
Kebiasaan aman saat menerima pesan login
- Simpan OTP untuk diri sendiri, termasuk ketika peminta mengaku sebagai petugas resmi.
- Gunakan kata sandi panjang dan unik untuk setiap akun penting.
- Periksa pesan yang bernada mendesak dan meminta tautan, kode, atau informasi rahasia.
- Buka layanan melalui aplikasi atau kanal resmi, bukan melalui tautan dalam pesan.
- Jangan menyetujui permintaan login yang tidak Anda mulai.
Keamanan kode verifikasi akun mahasiswa bergantung pada keputusan pengguna saat kode muncul. Kode tersebut memang dirancang sebagai perlindungan tambahan, tetapi fungsinya hilang ketika diserahkan kepada penipu. Dengan menolak permintaan OTP, memeriksa aktivitas akun, menggunakan kata sandi unik, dan mengaktifkan autentikasi multifaktor, Anda dapat mengurangi risiko pengambilalihan akun akademik maupun layanan digital lainnya.
Leave a Reply